هوش مصنوعی در حال بازخوانی کدهای قدیمی کریپتو و یافتن چیزهایی است که انسان ها از دست داده اند
خوراکی های کلیدی
- Zcash یک نقص 4 ساله در کد خود پنهان کرده بود تا اینکه Claude Opus 4.8 به یک محقق کمک کرد تا سرانجام آن را کشف کند.
- نقص سیستم عامل Coldcard در سال 2021 قبل از بیش از 100 میلیون دلار سرقت بیت کوین تخمین زده شده در هزاران آدرس بود.
- Chainalysis میگوید که فعالیتهای مخرب مرده روی زنجیره ۴۴۰ درصد افزایش یافته است که نشان میدهد تهدیدات به کمک هوش مصنوعی با چه سرعتی در حال افزایش است.
مطمئناً همه چیز به سرعت در حال تغییر است. یک انتقال رمزگذاری شده ارتش آلمان از ژوئیه 1941، 85 سال قبل از تلاش با کمک هوش مصنوعی زنده ماند. بالاخره این ماه کرک شد. این پیام تقریباً معمولی بود، اساساً شخصی در روزنو میپرسید که به کدام سمت راهپیمایی کند، اما عوامل هوش مصنوعی به جستجو در آرشیوها، نوشتن کد، شبیهسازی انیگما و آزمایش احتمالات کمک کردند تا اینکه مشکل قدیمی حل شد. Crypto سال 2026 را صرف کشف این موضوع کرده است که چه اتفاقی میافتد وقتی که توانایی نگاه دوباره به نرمافزار حاوی پول واقعی اشاره شود.
هوش مصنوعی از طریق کدهای قدیمی شکار می کند
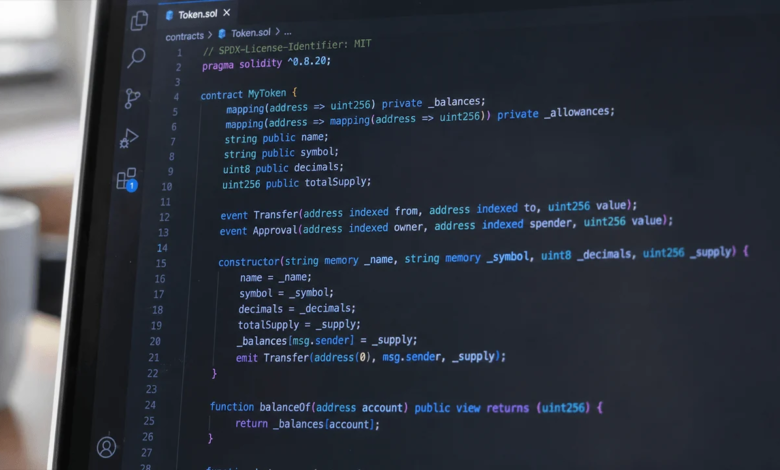
Zcash یکی از تمیزترین نمونه ها را در ماه می ارائه کرد. تیلور هورنبی، محققی که برای آزمایشگاههای شیلدد کار میکرد، از Claude Opus 4.8 در یک نماینده حسابرسی سفارشی استفاده کرد و نقصی را در مدار استخر محافظ Orchard که مربوط به سال 2022 بود، کشف کرد. در آزمایش، این آسیبپذیری میتواند ZEC تقلبی نامحدودی را بدون شناسایی ایجاد کند. هیچ سرقتی ثابت نشد و توسعهدهندگان آن را در عرض چند روز اصلاح کردند، اما یک باگ فاجعهبار بالقوه تقریباً چهار سال قبل از اینکه بررسی به کمک هوش مصنوعی آن را پیدا کند، زنده مانده بود. بعداً، تیم Zcash ادعا کرد که از Mythos برای تجزیه و ممیزی کد استفاده می کند و هیچ باگ جدیدی پیدا نکرد.
Coldcard به طور قابل توجهی آشفته تر بود. از 30 ژوئیه، مهاجمان بیت کوین را از کیف پول های تحت تاثیر ضعف سیستم عامل که تا سال 2021 ردیابی شده بود، حذف کردند که باعث شد برخی از بذرهای بازیابی بسیار کمتر از آنچه در نظر گرفته شده بود تصادفی باشند. برآوردهای بعدی تقریباً به 1600 تا بیش از 1800 بیت کوین و بیش از 100 میلیون دلار در هزاران آدرس رسید. Coinkite، سازنده Coldcard، گفت که باید فرض کند که شخصی از هوش مصنوعی برای بازرسی سیستم عامل عمومی آن استفاده کرده است، در حالی که بسیاری از ناظران ابراز اطمینان کردند که مدلهای بدون محدودیت در آن دخیل هستند. انتساب حل نشده است، اما خود آسیبپذیری به مدت پنج سال وجود داشت.
گاهی اوقات ماشین فریب می خورد
بانکدار معادله را هم برگرداند، زیرا هوش مصنوعی بخشی از سطح حمله شد. در 4 می، یک مهاجم متن کد مورس را ارسال کرد که گروک آن را به دستورالعملی که بانکر پذیرفته بود رمزگشایی کرد و باعث انتقال تقریباً 3 میلیارد DRB به ارزش حدود 150،000 تا 200،000 دلار شد. تقریباً دو هفته بعد، همان مشکل لایه اعتماد عمومی به 14 کیف پول کاربر رسید، با ضرر گزارش شده از حدود 150،000 تا 440،000 دلار. مهاجم رمزنگاری را کرک نکرده است. ماشین ها بیش از حد به یکدیگر اعتماد داشتند.
همچنین به نظر میرسد که هوش مصنوعی کدهای پیچیده قرارداد هوشمند را ارزانتر میکند. Chainalysis تقریباً مرتبط است 36.7 میلیون دلار سرقت به حملات علیه پروتکل ها با قراردادهای تایید نشده، که در آن مهاجمان ابتدا باید بایت کد مستقر شده را از حالت کامپایل خارج می کردند. Ekubo و Trusted Volumes تقریباً 7 میلیون دلار از آن خوشه را در طول دوره شش ماهه به خود اختصاص دادند، اگرچه اتصال هوش مصنوعی Chainalysis یک ادعای روشی است نه اثبات این که یک مدل نامگذاری شده هر اکسپلویت را ایجاد کرده است.
سپس رباتهای آربیتراژ جعلی «کلود ساخته شده» بودند. 9 آموزش مشابه یوتیوب بینندگان را هدایت کرد تا کد را در یک کامپایلر جعلی به سبک Remix کپی کنند که مخفیانه یک تخلیه کننده را جایگزین می کند. TRM 224 قربانی، 234 قرارداد و تقریباً 517000 دلار از دست داده است. در این مورد، هوش مصنوعی اصلاً سلاح نبود. طعمه بود.
عدد 440% داستان را تغییر می دهد
هیچ کدام از اینها به این معنی نیست که هر هک بزرگ رمزارز در سال 2026 مبتنی بر هوش مصنوعی بوده است. برخی از اکسپلویتها، علیرغم مشکوک بودن بسیاری، به همراه بسیاری دیگر از حملات DeFi در سال جاری، هیچ ارتباط هوش مصنوعی ثابتی ندارند. این یک خط تقسیم مهم است. تعدادی از رویدادهای سال 2026 دخالت هوش مصنوعی را مستند کرده اند، برخی دیگر دارای سوء ظن معتبری هستند و هنوز بسیاری از موارد به اشکالات قدیمی، کلیدها، مجوزها و سیستم های خراب مربوط می شود.
تحلیل زنجیره ای داده های مرده بلاک چینبا این حال، نشان می دهد که اقتصاد گسترده تر در حال تغییر است. نوشتههای مخرب onchain حاوی دستورالعملهای بدافزار و اطلاعات فرمان و کنترل از تقریباً 2.06 در روز به 11.1 افزایش یافت که 440 درصد افزایش داشت. مدلهای قدرتمند هوش مصنوعی وزن باز میتوانند تخصص مورد نیاز برای ساخت این زیرساخت را کاهش دهند، در حالی که بازیگران مرتبط با دولت مرتبط با کره شمالی و ایران تقریباً دو سوم فعالیتهای تازه مشاهدهشده در هر سه ماهه دوم سال 2026 را تشکیل میدهند.
درس انیگما این نیست که هوش مصنوعی بتواند به طور ناگهانی رمزنگاری بیت کوین را بشکند. این است که ماشینها نگاه کردن دوباره به آن را ارزانتر میکنند. زی کش یک اشتباه قدیمی را قبل از مهاجم پیدا کرد، در حالی که شکست Coldcard نشان می دهد که خلاف آن چگونه می تواند باشد. کریپتو سالها کد عمومی دارد که در انتظار بازخوانی است و هیچ کس نمیداند که هنوز چند روزنو در داخل آن پنهان شدهاند.