Kasplex KRC-20 Indexer Signature Bypass Drains Two Token Pools
خوراکی های کلیدی
- یک مهاجم 54.4 میلیارد NACHO را بدون نگه داشتن کلید خصوصی کیف پول پل منتقل کرد.
- پس از نقل و انتقالات جعلی، استخرهای Swap Zealous 94٪ به 99.6٪ از ارزش سمت KAS خود را از دست دادند.
- هنگامی که اپراتورهای KRC-20 برای اصلاح و ایندکس مجدد سیستم آماده می شوند، Igra خروج کلید را متوقف کرد.
پنج تراکنش، بدون کلید خصوصی
قرار است یک کلید خصوصی خط بین داشتن رمزارز و صرفاً دانستن محل قرارگیری آن باشد. در 20 سپتامبر، یک نفر راهی برای دور زدن این فرض پیدا کرد برای توکن های KRC-20 بدون شکستن زنجیره پایه کسپا.
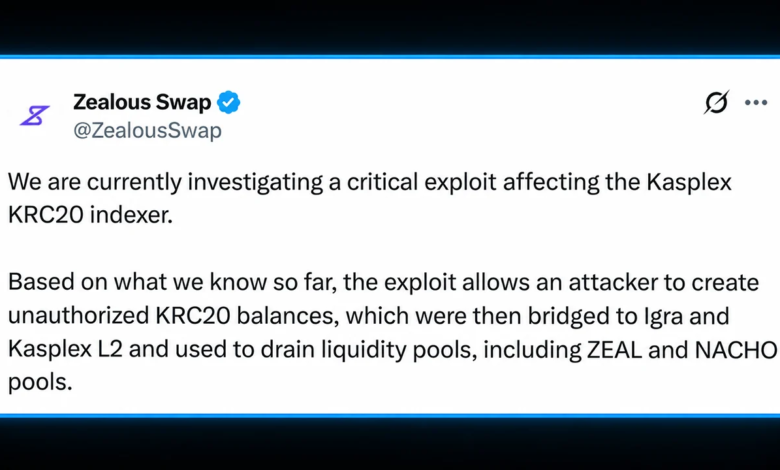
مهاجم 186,425,259 ZEAL و 54,397,983,246 NACHO را از یک آدرس نگهبانی پل منتقل کرد، حتی اگر کلید خصوصی آن را کنترل نکردند. آن توکنها سپس به همان آدرس نگهبانی که سپردههای پل معمولی بود، بر روی لایه EVM آزمایشگاههای Igra و Kasplex L2 برگردانده شدند و در داخل ریخته شدند. استخرهای نقدینگی مبادله غیرتمند.
در زمان نشستن گرد و غبار، تعادل L2 ZEAL و NACHO مهاجم خالی بود، در حالی که استخرهای آسیب دیده بین 94 تا 99.6 درصد ارزش سمت KAS خود را از دست داده بودند. این شکار است: لایه یک کسپا (L1) دقیقاً همان کاری را که قرار بود انجام دهد انجام داد.
امضای خالی که هنوز گذشت
مالکیت رمز KRC-20 مستقیماً با اجماع Kaspa اعمال نمی شود. دستورالعملهای توکن در تراکنشهای Kaspa قرار میگیرند، در حالی که یک فهرستساز خارج از زنجیره Kasplex این دستورالعملها را میخواند و تعیین میکند که چه کسی مالک چه چیزی است. به طور معمول، انتقال KRC-20 حاوی یک کلید عمومی، دستورالعمل های رمز و یک امضای معتبر است. مهاجم آن ساختار آشنا را حفظ کرد اما یک امضای خالی ارائه کرد و بعد از OP_ENDIF یک OP_NOT اضافه کرد.
یک امضای خالی باعث میشود که OP_CHECKSIG بهجای اینکه تراکنش را کاملاً از بین ببرد، false را بازگرداند. OP_NOT اضافی آن نتیجه را به حالت درست برگرداند و کاسپا را با یک تراکنش معتبر باقی گذاشت. هیچ چیز در لایه اجماع از ریل خارج نشده بود. نمایه ساز داستان دیگری بود. پاکت KRC-20 را تشخیص داد اما نیازی نداشت که اسکریپت دقیقاً با قالب متعارف مطابقت داشته باشد. در نتیجه این انتقال جعلی را مشروع دانست. API خود Kasplex حتی opAccept: 1 را در اولین تراکنش جعلی ZEAL برگرداند.
هر کسی می تواند جعل را بسازد
بدترین تغییر این بود که مهاجم نیازی به کشف برخی از اعتبارات پنهان نداشت. یک آدرس استاندارد Kaspa کلید عمومی مورد نیاز برای ساخت عملیات جعلی KRC-20 را نشان می دهد. یعنی انتقال توکن ها به آدرس دیگری مشکل اساسی را حل نمی کند. تا زمانی که نمایه ساز وصله نشود و تاریخچه آن مجدداً نمایه شود، از نظر تئوری می توان از همین نقص در برابر موجودی های KRC-20 در جاهای دیگر استفاده کرد.
پنج تراکنش باعث جعل انتقال ZEAL و NACHO شد. در مقابل، 9 برداشت کوچک یک واحدی، واقعاً توسط نگهبان امضا شد و به نظر میرسد که در حال بررسی کارآمد بودن مسیر خروج بودهاند. جالب اینجاست که تراکنش های مشروع همان معاملات کوچک بودند. کیف پول حضانت تقریباً 50 توکن KRC-20 دیگر را در خود جای داده بود. مهاجم دو نفر را انتخاب کرد.
توکن ها هنوز وجود دارند، اما پشتوانه آن نیست
یکشنبه صبح، ایگرا گفت کل داراییهای ZEAL و NACHO کیفپول نگهبانی گرفته شد و 97,651,212 ZEAL و 42,570,879,908 NACHO در شبکههای لایه 2 بدون پشتوانه کامل L1 باقی ماند. 4.5 میلیارد NACHO دیگر با مهاجم در L1 باقی مانده است.
Igra خروج iKAS به Kaspa L1 و Hyperlane را متوقف کرد، در حالی که به کاربران نسبت به پل زدن توکنهای KRC-20، خرید ZEAL یا NACHO در صرافیهای غیرمتمرکز L2 (DEX) یا افزودن نقدینگی به استخرهای آسیبدیده هشدار داده شد. داراییهای بومی KAS، Kaspa اجماع و Igra که با توکنهای KRC-20 پل ارتباطی نداشتند، تحت تأثیر قرار نگرفتند.
تعمیر نرم افزار به تنهایی مشکلات را پاک نمی کند. Zealous Swap میگوید که اپراتورها باید ایندکسکننده را وصله کنند و تاریخچه آن را مجدداً فهرست کنند و امضاهای خالی، برچسبها و اسکریپتهای نادرست را که فراتر از OP_ENDIF ادامه میدهند را رد کنند. در همین حال، Nacho the Kat میگوید که جامعه قصد دارد به سمت KCC-20 حرکت کند، استانداردی که برای قرار دادن قوانین توکن در اسکریپتهای اعمال شده توسط خود شبکه طراحی شده است.
این مشکل به دنبال مجموعهای از سوء استفادهها، باگها، هکها و نقض دادهها در چند هفته گذشته است. روز شنبه، Blink Wallet ارائهدهنده زیرساختهای نگهداری و غیرقانونی شبکه لایتنینگ فاش کرد که «چند ده» حساب نگهبانی تخلیه شدهاند. شرکت امنیت سایبری DCENT شاهد حذف کیفپولهای برنامه DCENT در این هفته نیز بود. این زمان زمانی اتفاق میافتد که حملات امنیت سایبری افزایش یافته است و برخی گمان میکنند که هوش مصنوعی به این موج از بهرهبرداران کمک میکند.

ضربه زدن به کیف پول توسط مهاجم، “چند ده” حساب نگهداری تخلیه شد
روز شنبه، پلتفرم پرداخت شبکه لایتنینگ Blink Wallet، که هم خدمات نگهداری و هم غیرحضور را ارائه می دهد، فاش کرد که یک مهاجم…


ضربه زدن به کیف پول توسط مهاجم، “چند ده” حساب نگهداری تخلیه شد
روز شنبه، پلتفرم پرداخت شبکه لایتنینگ Blink Wallet، که هم خدمات نگهداری و هم غیرحضور را ارائه می دهد، فاش کرد که یک مهاجم…
ضربه زدن به کیف پول توسط مهاجم، “چند ده” حساب نگهداری تخلیه شد
روز شنبه، پلتفرم پرداخت شبکه لایتنینگ Blink Wallet، که هم خدمات نگهداری و هم غیرحضور را ارائه می دهد، فاش کرد که یک مهاجم…